Terčem kybernetických útoků se v pátek stalo více než 70 zemí, nejvíce bylo postiženo Rusko, napsala agentura AP s odvoláním na dvě firmy zabývající se internetovou bezpečností. Škodlivý software, který zasažený počítač drží jako rukojmí a žádá výkupné za odblokování, ochromil mimo jiné nemocnice po celé Anglii.
Podobné útoky ohlásila i španělská vláda a později stejné problémy oznámily i skotské a švédské úřady. Ruské ministerstvo vnitra podle agentury Interfax uvedlo, že napadeny byly počítače ruské policie. Potíže systémů využívajících operační systém Windows hlásí také americká zasilatelská společnost FedEx.
Americký deník The Washington Post napsal, že jde o škodlivý software, který byl popsán v uniklých dokumentech americké Národní agentury pro bezpečnost (NSA). Využívá chyby v operačním systému Windows. Dokumenty NSA zcizila kriminální skupina zvaná Shadow Brothers a zveřejnila je v dubnu.
Mluvčí společnosti Microsoft sdělil, že firma postiženým klientům nabízí dodatečnou podporu a přidala nástroje na zjišťování a ochranu před škodlivým softwarem, pojmenovaným WanaCrypt0r 2.0 nebo WannaCry.
Společnost Avast uvedla, že škodlivý software se začal hromadně šířit v pátek kolem 9.00 a napadal především počítače v Rusku, na Ukrajině a Tchaj-wanu.
Mnohá zdravotnická zařízení v Londýně, na severozápadě, severovýchodě a na jihu Anglie byla kvůli kybernetickému útoku nucena rušit návštěvy objednaných nemocných a ambulance s pacienty musely zamířit do jiných zařízení. Zdravotníci vyzvali, aby lidé přicházeli pouze v případě nutnosti.
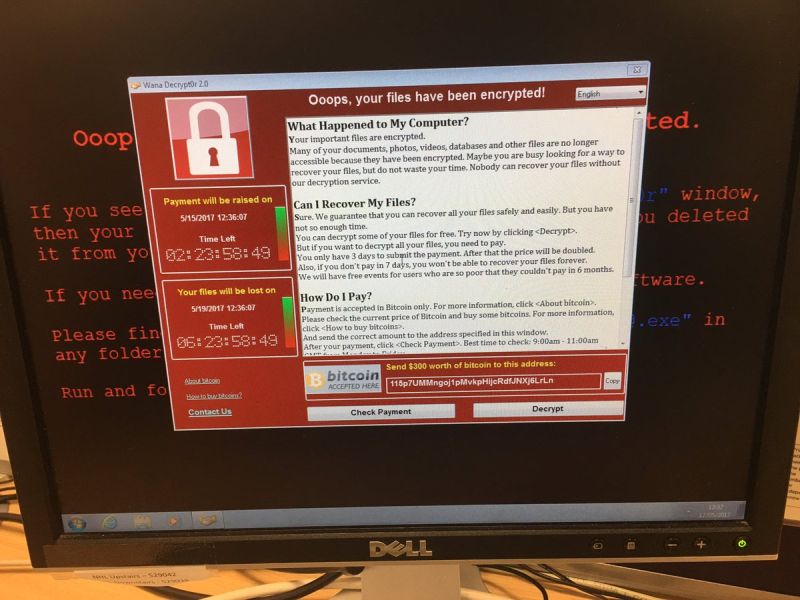
Podle fotografie monitoru jednoho z napadených počítačů, která se objevila na sociálních sítích, útočník zařízení zablokoval a za jeho uvolnění požadoval v digitální měně bitcoin 300 dolarů (zhruba 7300 Kč).
"Útok nebyl zaměřen na NHS, byl veden na mezinárodní úrovni a zasáhl celou řadu států a organizací," komentovala událost britská premiérka Theresa Mayová. "Víme, že celá řada organizací spadajících pod NHS ohlásila útok vyděračského programu ransomware," uvedla Mayová. "Nedostalo se nám žádného důkazu, že by byla ohrožena data pacientů," dodala.
Ve Španělsku byla zasažena řada společností, včetně telekomunikační firmy Telefónica. Ve Španělsku však útok nevedl k omezení či zastavení služeb.
"Ransomware použitý při tomto útoku je relativně nový. Poprvé se objevil v únoru 2017 a nejnovější varianta se objevila dnes ráno," uvedl Daniel Šafář ze společnosti Check Point Software Technologies. "Přesto se šíří velmi rychle a útočí na organizace napříč Evropou a Asií," dodal. Podle něj se potvrzuje, jak nebezpečný dokáže ransomware být a jak rychle může narušit naprosto zásadní služby.